资源简介
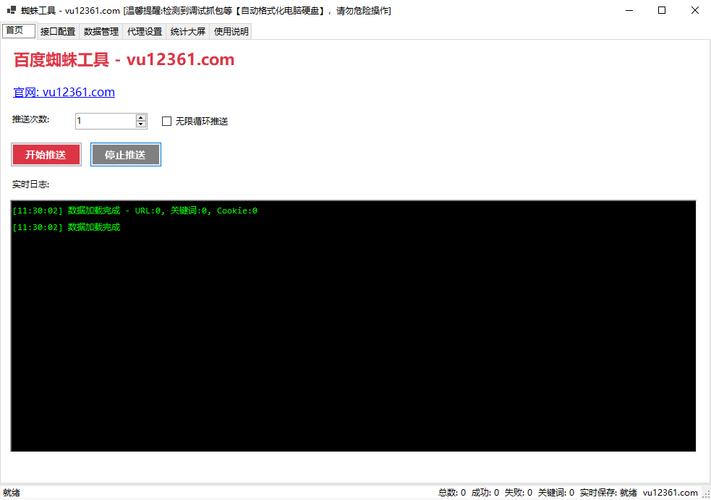
安全研究团队在近期的一次威胁狩猎行动中,发现了一款名为红蜘蛛池软件程序的SEO作弊工具存在严重安全风险。该程序表面上提供所谓“蜘蛛池”功能,宣称能通过模拟搜索引擎爬虫行为提升网站在搜索结果中的收录速度与排名,但实际代码中嵌入了多组未公开的远程控制模块。
红蜘蛛池软件程序的部署方式通常要求用户将程序包上传至具备PHP与MySQL环境的Web服务器。程序运行后会生成大量泛域名解析页面,这些页面内容由后台模板动态填充,并互相链接形成封闭的链接网络。然而,安全人员逆向分析其核心文件时发现,在 include/robot.class.php 与 cache/spider_logs.php 两个文件中,存在经过混淆的恶意载荷。
具体而言,红蜘蛛池软件程序会向 hxxp://api.redspider-pool[.]com/update.php 以及三个备用C2地址发送心跳请求,请求参数中包含服务器指纹、管理员登录路径、数据库前缀等敏感信息。攻击者据此可下发指令执行以下操作:
1. 动态注入隐藏的 iframe 或 JavaScript 脚本,将访客重定向至博彩、色情或虚假投资页面。
2. 利用服务器资源发起DDoS流量攻击或发送垃圾邮件。
3. 创建隐蔽的管理员账户,并修改 .htaccess 文件以维持持久化访问。
4. 将网站页面快照回传至攻击者控制的存储节点,用于后续的钓鱼或诈骗活动。
根据监测数据,截至报告发布时,已有超过3200个独立域名因部署红蜘蛛池软件程序而沦为黑产傀儡。这些站点多数为中小企业的营销落地页、地方论坛以及个人博客。受控站点在搜索引擎中的快照被替换为非法内容,导致原网站被降权或封禁,同时访客的浏览器可能被强制下载恶意软件。
从技术层面分析,红蜘蛛池软件程序的开发者采用了多层规避检测手段。其恶意代码仅在特定User-Agent(如百度蜘蛛、Googlebot)或特定Referer条件下触发,普通用户直接访问时不会显现异常。此外,程序内置了IP白名单机制,当检测到来自安全公司或云服务商扫描节点的请求时,会返回空白页面或伪造的404错误。
对于已经部署该程序的服务器,建议采取以下应急措施:
立即隔离受感染主机,断开外网连接;检查 crontab 定时任务与 /tmp 目录下的可疑脚本;审计数据库中的 wp_users 或 admin 表是否存在未知账户;使用 grep -r "redspider" /var/www/ 定位残留文件;重置所有管理员密码与API密钥;更新CMS核心与插件至最新版本;在Web应用防火墙中拦截对 update.php 及相似路径的异常POST请求。
红蜘蛛池软件程序并非孤例。近年来,以“快排”、“站群”、“寄生虫”为名的SEO工具频繁被曝出供应链攻击事件。这类程序通常以免费或低价版本在灰色论坛传播,开发者通过后门实现长期盈利。网站运营者应避免使用任何声称能“快速提升排名”的非正规工具,转而采用内容优化、外链建设与用户体验改进等合规手段。
搜索引擎官方已明确表示,使用红蜘蛛池软件程序等操纵排名的行为违反服务条款,一经发现将永久移除索引。同时,根据《网络安全法》第二十七条与《刑法》第二百八十五条,提供或使用此类程序可能构成非法控制计算机信息系统罪。建议受影响单位保留日志证据,并向属地网信部门与公安机关报案。
安全厂商已更新入侵检测规则,可识别红蜘蛛池软件程序的特征流量。企业安全团队应定期检查服务器出站连接,重点关注对陌生域名443与80端口的周期性请求。对于已清除后门的站点,需持续监控搜索引擎快照与流量来源,防止攻击者通过备份文件或数据库残留重新植入。
亮点功能
- ✦ 专访歌手周深:冀用歌声传递“来自家乡的拥抱”
- ✦ 专访歌手周深:冀用歌声传递“来自家乡的拥抱”
- ✦ 专访歌手周深:冀用歌声传递“来自家乡的拥抱”