资源简介
近期,网络安全监测机构披露了一起针对网站站长的规模化恶意攻击事件。攻击者以“蜘蛛池破解”为诱饵,在多个站长社群、资源论坛及网盘渠道投放所谓“免费破解版”蜘蛛池工具。截至发稿时,已有超过一千名站长的服务器遭遇恶意劫持,部分站点被植入暗链、跳转代码,甚至沦为僵尸网络节点。
所谓“蜘蛛池”,原本是一种通过大量低质域名构建链接网络,试图欺骗搜索引擎爬虫、提升目标站点收录与权重的灰色手段。而“蜘蛛池破解”则声称能够绕过正版授权验证,让使用者零成本获得批量域名管理、泛目录生成、日志伪装等功能。然而,这类破解工具从分发之初便携带多重恶意载荷。
一、破解工具中的四层恶意结构
安全团队对多个样本进行逆向分析后,发现“蜘蛛池破解”工具普遍包含以下四层攻击逻辑:
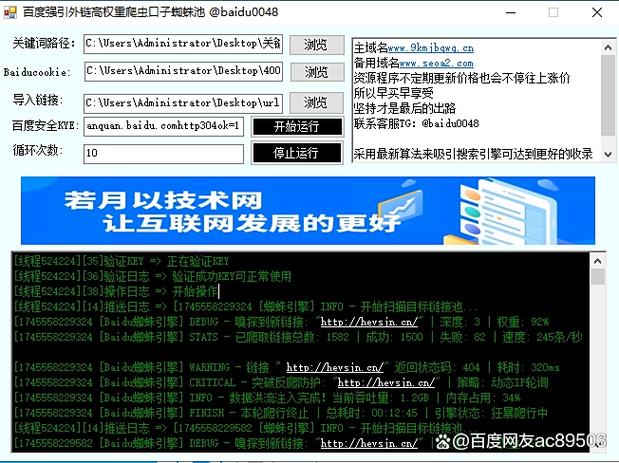
第一层,授权验证劫持。工具启动时会向攻击者控制的远程服务器发送请求,表面上是校验“破解授权”,实则回传当前服务器的IP、操作系统版本、Web中间件类型以及已绑定的域名列表。攻击者据此筛选高价值目标。
第二层,后门植入。多数破解版会在PHP或Python脚本中插入混淆后的eval、assert或base64_decode代码。这些代码在每次蜘蛛池任务执行时被触发,从远程地址下载第二阶段载荷,包括不死僵尸进程、内存马以及计划任务脚本。
第三层,流量劫持。工具会修改服务器上的Nginx或Apache配置文件,针对特定User-Agent(如百度蜘蛛、谷歌爬虫)返回正常页面,而对普通用户则插入赌博、色情或诈骗跳转。由于劫持逻辑与蜘蛛池功能混杂,站长在短期内难以察觉。
第四层,横向感染。部分样本内置了SSH爆破模块和Redis未授权访问利用代码。一旦某台服务器被控,攻击者会尝试从该服务器向内网其他主机扩散,形成僵尸网络。已有案例显示,某站长使用破解工具后,其同机架上的三台业务服务器均被植入挖矿程序。
二、真实攻击链路还原
以某电商独立站为例。站长王某在论坛下载了一款名为“蜘蛛池破解版V9.2”的工具,解压后运行install.sh。脚本首先关闭了SELinux,然后向/etc/rc.local写入一行curl命令,从pastebin类站点拉取恶意脚本。随后,工具在网站根目录生成大量泛目录,并修改了.htaccess文件。
三天后,王某发现网站从百度搜索结果中消失。登录服务器检查时,发现/var/tmp目录下存在多个随机命名的可执行文件,且crontab中存在每十分钟执行一次的下载任务。进一步排查发现,网站首页针对移动端User-Agent会跳转至境外博彩站点。此时,服务器已被用作C2中继,向外发起大量SSH扫描请求。
三、站长群体的认知误区
许多站长认为“破解版只是功能受限,不会影响服务器安全”。事实恰恰相反。破解工具的制作者通常不具备长期维护能力,其修改授权验证的过程中极易引入命令注入漏洞。更关键的是,攻击者正是利用站长对“免费”的偏好,将恶意代码与蜘蛛池功能深度耦合。即便站长仅运行一次工具,后门也会持久化驻留。
另一种误区是“只要不联网就安全”。蜘蛛池本身依赖大量域名解析和搜索引擎爬虫模拟,必须保持外网连通。因此,任何试图通过离线环境运行破解工具来规避风险的想法都不成立。
四、检测与清除建议
若您曾下载或运行过任何来源不明的蜘蛛池破解工具,请立即执行以下操作:
1. 隔离服务器网络,暂停所有对外Web服务。
2. 检查计划任务:crontab -l、/etc/crontab、/etc/cron.d/、/var/spool/cron/。
3. 检查启动项:/etc/rc.local、/etc/init.d/、systemd服务单元。
4. 检查Web目录下的可疑文件:重点排查eval、base64_decode、gzinflate、str_rot13等函数调用,以及近期修改时间异常的文件。
5. 检查Nginx/Apache配置中的rewrite规则和User-Agent判断逻辑。
6. 使用专业工具如chkrootkit、rkhunter、ClamAV进行扫描,但注意这些工具无法检测内存马和内核级后门。
7. 最彻底的方式是备份数据后重装系统,并更换所有相关密码及密钥。
五、法律与合规风险
使用蜘蛛池本身已违反搜索引擎的《robots协议》及多数主机服务商的服务条款。而“破解”行为则直接侵犯著作权,可能触犯《刑法》第二百一十七条侵犯著作权罪。若因破解工具导致服务器被控,进而对外发起攻击或传播违法信息,站长还需承担相应的行政或刑事责任。已有司法判例显示,站长因使用破解SEO工具导致网站被植入色情内容,最终被处以行政处罚。
网络安全没有捷径。所谓“蜘蛛池破解”本质上是攻击者精心设计的陷阱,其代价远高于任何短期SEO收益。建议站长群体转向白帽SEO策略,通过优质内容与合规外链建设提升站点权重。对于已受影响的服务器,应尽快联系专业安全团队进行应急响应,避免损失扩大。
亮点功能
- ✦ 搜狗蜘蛛池服务竞价乱象调查:高价竞得排名背后暗藏流量造假链条
- ✦ 搜狗蜘蛛池服务竞价乱象调查:高价竞得排名背后暗藏流量造假链条
- ✦ 搜狗蜘蛛池服务竞价乱象调查:高价竞得排名背后暗藏流量造假链条