资源简介
近期,国内SEO圈内流传一则技术分析报告,直指部分神马蜘蛛池提供商在系统底层植入隐蔽后门,导致大量租用其服务的站点在不知情的情况下,被强制劫持流量、篡改页面输出,甚至沦为他人操纵搜索排名的傀儡节点。该报告基于对多个神马蜘蛛池服务端的逆向分析与流量日志比对,揭示出一条从蜘蛛池软件到下游站群的灰色控制链。
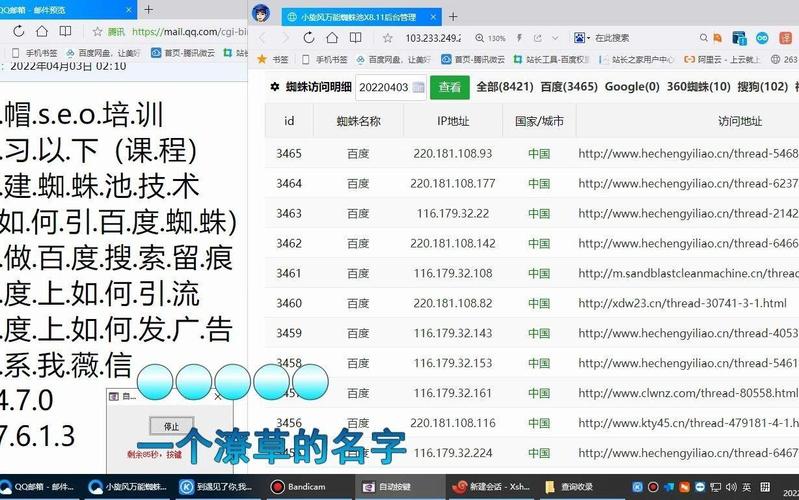
所谓神马蜘蛛池,本是一种针对神马搜索引擎爬虫特性设计的批量站点管理工具,通过聚合大量低权重域名,利用泛目录、泛二级域名等方式吸引蜘蛛抓取,再通过跳转或内容注入将权重导向目标站点。正规服务商通常只提供域名池、DNS管理、内容模板与日志统计功能。然而,被曝光的这批提供商在蜘蛛池核心调度模块中嵌入了一段名为“msp_callback”的远程指令执行代码。该代码不会出现在管理后台的界面中,也不会写入常规日志,只有在特定HTTP请求头或加密参数触发时才会激活。
根据逆向工程结果,该后门具备以下三类高危行为:
第一,流量傀儡化。后门会定期从提供商的C2服务器拉取一份“傀儡清单”,清单中包含大量租户站点的域名与对应权重值。当神马蜘蛛访问这些站点时,后门动态修改返回的HTML内容,插入隐藏的跳转代码或第三方统计脚本。这些脚本不会影响正常用户访问,但会引导蜘蛛爬取提供商指定的目标页面,从而将租户站点的抓取频次与权重转移至他人站点。
第二,页面篡改与快照污染。部分后门版本会直接替换页面中的标题、描述及正文关键词,插入与租户业务无关的博彩、医疗或金融类内容。由于神马蜘蛛抓取频率较高,这些篡改后的页面会迅速进入搜索引擎快照库,导致租户站点在搜索结果中呈现完全无关的摘要,严重时触发搜索引擎降权或屏蔽。
第三,反向代理与流量清洗。更隐蔽的一种后门模式是在蜘蛛池服务端配置反向代理规则,将神马蜘蛛的请求转发至提供商控制的中间层。中间层根据请求的User-Agent、IP归属及访问频率,决定返回真实页面还是伪造页面。对于高价值蜘蛛IP,中间层会返回带有后门跳转的伪造页面;对于普通用户IP,则返回正常页面。这种模式使得租户在浏览器中无法察觉异常,而搜索引擎侧却已记录大量恶意跳转。
从技术实现看,这些后门普遍采用多层混淆与条件触发机制。例如,仅当请求来自神马蜘蛛的已知IP段,且请求路径包含特定泛目录参数时,后门才会加载远程JS文件。远程JS文件本身经过多次编码,并依赖提供商服务器动态解密,安全扫描工具难以静态识别。此外,后门还会检测管理后台的登录状态,若发现管理员正在查看日志或进行安全审计,则自动休眠或返回干净页面,以规避人工排查。
对于已经租用此类神马蜘蛛池的站点运营者,建议立即采取以下排查措施:检查蜘蛛池服务端是否包含非官方签名的二进制模块或加密PHP文件;对比同一域名在神马蜘蛛与普通浏览器下的返回内容差异;监控服务器出站连接,特别是向未知IP发起的周期性HTTPS请求;审查DNS解析记录,确认是否存在未授权的CNAME或NS指向。若发现后门迹象,应第一时间隔离受控域名,重置所有API密钥与数据库凭证,并向搜索引擎提交死链与安全申诉。
从行业角度看,神马蜘蛛池提供商暗藏后门并非孤立事件。由于蜘蛛池服务天然具有高权限、高隐蔽性、高流量聚合的特点,一旦服务商动机不纯,租户几乎无法从外部感知异常。这也暴露出当前蜘蛛池市场缺乏第三方安全审计与代码透明度的问题。建议相关从业者在选择神马蜘蛛池提供商时,优先考虑支持私有化部署、提供完整源码审计、且不强制依赖远程指令调用的方案。同时,搜索引擎方也应加强对蜘蛛池流量的异常检测,例如识别同一IP段内大量域名返回相似跳转代码的模式,从源头压缩后门蜘蛛池的生存空间。
截至发稿,被点名的多家神马蜘蛛池提供商尚未公开回应。但已有部分中小站长反馈,其站点在神马搜索中的展现量出现断崖式下跌,快照内容与原始页面严重不符。这一事件再次提醒:在SEO工具链中,任何过度集中化的控制权都可能成为单点风险,而蜘蛛池作为流量入口,其安全性直接决定了下游站群的生死。
亮点功能
- ✦ 小旋风蜘蛛池完成重磅搬家 全新节点助力高效收录
- ✦ 小旋风蜘蛛池完成重磅搬家 全新节点助力高效收录
- ✦ 小旋风蜘蛛池完成重磅搬家 全新节点助力高效收录